
Une cyberattaque contre Maileva, filiale de Docaposte, a exposé les nom, prénom et adresse postale de 22 millions de destinataires. Le chiffre est massif. Le mécanisme l’est davantage : les données ont été centralisées chez un prestataire que la plupart des victimes ne connaissaient même pas.
Le courrier était numérique avant d’être papier
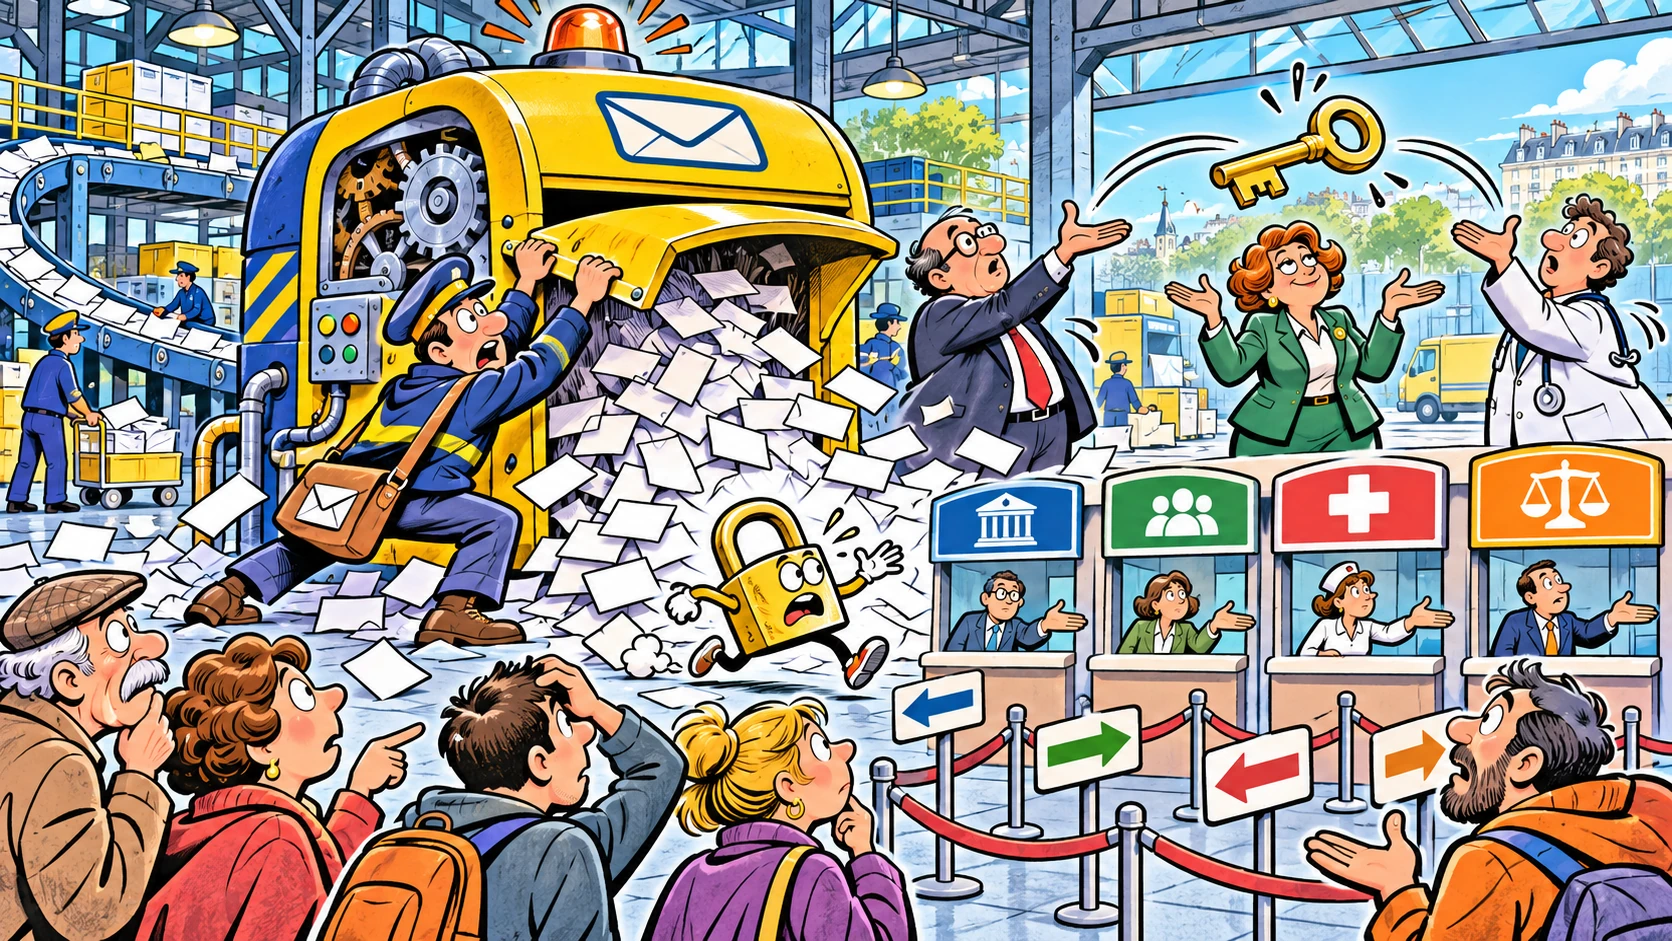
Maileva ne distribue pas seulement des enveloppes. La plateforme reçoit des documents d’entreprises et d’institutions, puis organise leur impression et leur expédition. Derrière une lettre d’hôpital, une relance de bailleur ou une facture se trouve donc une chaîne informatique invisible.
L’attaque remonte à la mi-septembre. La Poste affirme que les systèmes ont été sécurisés, qu’aucune donnée n’a été détruite ou altérée et que la CNIL a été notifiée. Mais l’ampleur, elle, n’a été rendue publique que deux mois plus tard. Le secret de la correspondance avait déjà changé de boîte aux lettres.
Une adresse raconte parfois beaucoup plus qu’une adresse
Le socle confirmé paraît presque banal : un nom, un prénom, une adresse postale. Associé à l’identité de l’expéditeur, il devient pourtant un mode d’emploi pour l’escroc. Savoir qu’une personne reçoit un courrier d’un hôpital, d’un laboratoire ou d’un bailleur permet de fabriquer une relance crédible, par lettre, courriel ou téléphone.
Plusieurs organismes ont signalé que certains documents pouvaient contenir des dates de soins, des montants ou des références de factures. Cela ne signifie pas que les dossiers médicaux de 22 millions de personnes ont été volés. Cela signifie que chaque client doit maintenant mesurer son propre dommage. La nuance protège la vérité. Elle ne réduit pas le risque.
La fuite est centralisée, l’alerte est morcelée
Maileva dit avoir informé rapidement les entreprises et institutions concernées. Celles-ci doivent ensuite identifier les destinataires touchés, évaluer le risque et, lorsqu’il est élevé, prévenir les personnes. Le RGPD répartit ainsi les obligations entre sous-traitant et responsables de traitement.
Juridiquement, la chaîne se tient. Pour le citoyen, elle ressemble à un standard téléphonique sans touche zéro. Il n’a souvent aucun compte Maileva, ignore quel courrier a transité par la plateforme et doit attendre que l’expéditeur remonte jusqu’à lui. Vingt-deux millions de personnes entrent dans le chiffre ; chacune sort seule dans le labyrinthe.
La confiance ne se sous-traite pas avec le contrat
Externaliser l’impression ou l’envoi peut être rationnel. Externaliser la vigilance ne l’est jamais. Une entreprise qui confie des données à un prestataire conserve un devoir de contrôle : durée de conservation, cloisonnement, traçabilité des accès, détection des extractions et procédure d’alerte.
La CNIL vient justement de sanctionner plusieurs acteurs publics pour des faiblesses classiques : accès permanents de prestataires, journalisation insuffisante, réseaux mal cloisonnés. Rien ne permet encore d’affirmer que ces manquements précis expliquent l’attaque de Maileva. Mais ils rappellent une évidence : la souveraineté numérique n’est pas un drapeau posé sur un serveur français. C’est une discipline vérifiable.
Il faut rendre aux victimes un guichet unique
L’enquête judiciaire devra identifier les pirates et les failles exploitées. L’urgence pratique est plus simple : permettre à chacun de savoir, auprès d’un point d’information central, si ses données et quels types de documents ont été concernés. Sans publier de nouveaux détails exploitables, Maileva et ses clients peuvent coordonner les avis, les consignes et les contacts.
La centralisation a fait l’efficacité du service et l’ampleur de la fuite. Elle doit maintenant servir la transparence. Sinon, le numérique aura réussi ce vieux tour administratif : faire circuler les responsabilités plus vite que les réponses. Qui gardera le guichet jusqu’au dernier destinataire informé ?


