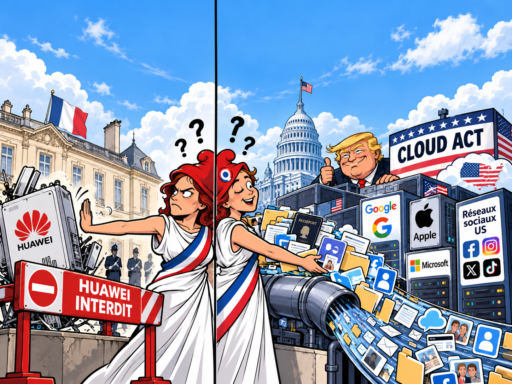
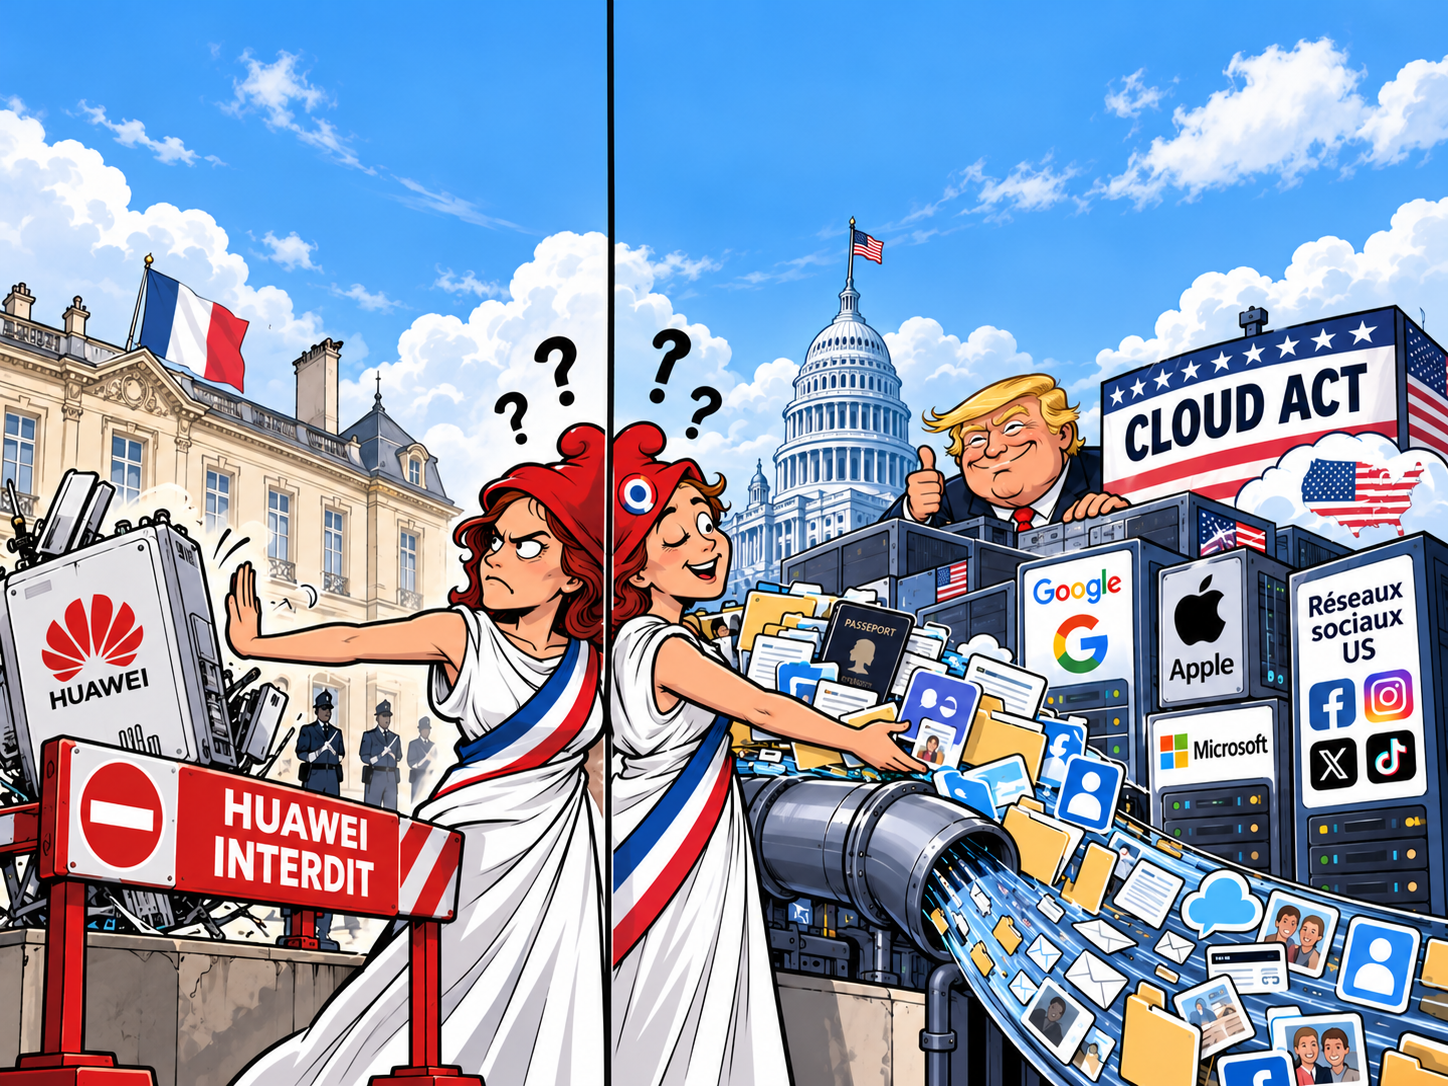
Google, Android, Apple, Microsoft, réseaux sociaux : les entreprises françaises prétendent protéger leurs données. Pourtant, elles dépendent massivement de technologies américaines soumises à des législations extraterritoriales. Une contradiction que le CLOUD Act rend particulièrement préoccupante.
Huawei : pourquoi la menace chinoise serait-elle différente de la dépendance américaine ?
Pendant des années, l’Europe a dénoncé les risques liés à l’utilisation des équipements Huawei dans ses infrastructures de télécommunications.
Le 15 juin 2023, la Commission européenne pointait les risques liés à Huawei et ZTE. Elle les jugeait sensiblement plus élevés que ceux des autres fournisseurs de réseaux 5G. Elle estimait donc justifiées les restrictions décidées par plusieurs États membres.
Le raisonnement reposait notamment sur une question de souveraineté. Une entreprise étrangère soumise au droit de son pays peut représenter un risque pour la sécurité des infrastructures européennes. Le problème se renforce lorsque ces infrastructures deviennent indispensables au fonctionnement de l’économie.
Ce principe est compréhensible. Il ne nécessitait pas de démontrer que chaque équipement Huawei contenait un dispositif d’espionnage. Il suffisait d’identifier des risques stratégiques et juridiques suffisamment importants pour justifier des précautions.
Mais une question demeure.
Une entreprise chinoise dépend d’un État étranger, de son droit et de ses intérêts stratégiques. Nous y voyons un risque potentiel pour notre souveraineté. Pourquoi ne pas appliquer la même analyse aux entreprises américaines ? Nous leur confions pourtant nos identités numériques, nos systèmes d’exploitation et nos mécanismes de sécurité.
La comparaison ne signifie pas que les systèmes politiques chinois et américain sont identiques. Leurs entreprises ne présentent pas non plus les mêmes risques techniques.
Elle pose une question de cohérence : faut-il évaluer la souveraineté numérique selon l’origine géographique du fournisseur ? Ou selon les dépendances réelles qu’il impose ?
Et dans le cas américain, un élément juridique mérite une attention particulière.
Le CLOUD Act : une extraterritorialité inscrite dans la loi américaine
Le 23 mars 2018, les États-Unis adoptent le Clarifying Lawful Overseas Use of Data Act, plus connu sous le nom de CLOUD Act.
Son article 18 U.S.C. § 2713 concerne certains fournisseurs de services de communications électroniques et de services informatiques à distance. Ils peuvent être légalement contraints de conserver ou de communiquer certaines données. Ces obligations portent sur les données en leur possession, sous leur garde ou leur contrôle, indépendamment de leur localisation géographique.
Autrement dit, des données hébergées à Paris, Francfort ou Amsterdam peuvent être concernées par une demande judiciaire américaine. C’est le cas lorsqu’elles restent sous le contrôle d’un fournisseur soumis à cette législation.
Google, Microsoft, Apple et les grands fournisseurs américains de communications et de services numériques ne sont pas signataires de cette loi. Ils peuvent relever de ses obligations dans les conditions prévues par le droit américain.
Il ne s’agit pas d’un accès automatique ou illimité des autorités américaines aux données européennes. Les demandes doivent suivre les procédures applicables, et des garanties ou conflits juridiques peuvent intervenir.
Mais le principe est établi : la localisation européenne d’une donnée ne garantit pas, à elle seule, sa protection contre l’application du droit américain.
C’est précisément ce qui devrait interpeller les entreprises françaises.
L’Europe limite certains fournisseurs chinois au nom de la souveraineté. Pourquoi la dépendance aux infrastructures américaines fait-elle si souvent l’objet d’une attention moindre ?
Cette question est d’autant plus importante que la dépendance américaine ne concerne pas seulement les centres de données. Elle touche également les systèmes d’exploitation, les messageries, les outils collaboratifs, les téléphones professionnels et jusqu’aux moyens utilisés pour sécuriser les accès informatiques.
L’aberration des entreprises françaises : protéger leurs données avec des outils américains
C’est ici qu’apparaît la contradiction.
De nombreuses entreprises françaises mettent en avant la confidentialité de leurs données et le renforcement de leur cybersécurité. Elles insistent aussi sur la localisation de leurs serveurs en France ou en Europe.
Elles multiplient les contrôles d’accès, imposent la double authentification et revendiquent parfois une véritable souveraineté numérique.
Pourtant, leurs ordinateurs fonctionnent souvent sous Microsoft Windows et leurs téléphones sous Android ou iOS. Leurs collaborateurs utilisent Microsoft 365, Google Workspace, Teams, Outlook, Gmail, WhatsApp ou d’autres plateformes américaines.
Ces outils ne présentent pas tous les mêmes risques. Ils ne donnent pas automatiquement accès aux données confidentielles de l’entreprise. Mais ils introduisent autant de dépendances techniques, contractuelles et parfois juridiques qui devraient être examinées.
Google Authenticator : la contradiction commence dès l’installation
Prenons un exemple particulièrement révélateur : Google Authenticator, une application utilisée pour renforcer la sécurité des comptes professionnels.
Son fonctionnement repose sur un standard ouvert, le TOTP, capable de générer localement des codes d’authentification sans connexion Internet.
Pourtant, lorsqu’un salarié installe cette application depuis Google Play sur son téléphone Android, des informations sont déjà échangées avec l’infrastructure Google.
Google reconnaît cette collecte dans ses règles de confidentialité, notamment lors d’une installation depuis le Play Store. Les informations techniques peuvent comprendre les identifiants de l’appareil, ses caractéristiques et son système d’exploitation. Elles peuvent aussi inclure la version de l’application, l’adresse IP, ainsi que la date et l’heure des requêtes.
Google précise également que les appareils Android équipés de ses services communiquent périodiquement avec ses serveurs. Ils transmettent notamment des informations sur les applications installées.
Il faut être précis : ces échanges relèvent principalement de Google Play et des services Google présents sur Android. Ils ne signifient pas que Google Authenticator transmet lui-même tous les contenus du téléphone.
Mais avant même la création du premier code de sécurité, l’utilisation de cet environnement a déjà produit des données exploitables par Google.
Synchroniser ses codes, ajouter une dépendance
Et lorsque la synchronisation d’Authenticator avec un compte Google est activée, les secrets d’authentification sont également sauvegardés dans son infrastructure. Ces secrets servent à générer les codes.
Ces deux situations sont distinctes : les métadonnées de l’installation ne sont pas les secrets d’authentification. Mais elles illustrent une même réalité : la protection des accès informatiques peut s’accompagner d’une nouvelle dépendance envers un fournisseur américain.
Or, Google Authenticator n’est pas indispensable à la double authentification. Des applications indépendantes peuvent utiliser le même protocole TOTP, sans imposer de synchronisation auprès de Google.
Dès lors, pourquoi choisir systématiquement une solution intégrée à un environnement technologique étranger quand des alternatives existent ? La question s’impose aux entreprises françaises qui revendiquent la maîtrise de leurs données.
Une souveraineté qui ne peut pas se limiter aux serveurs
Le problème dépasse largement Google Authenticator.
Une entreprise peut héberger ses fichiers sur un serveur français tout en confiant ses messageries à des fournisseurs américains. Ses identités numériques, ses sauvegardes, ses outils collaboratifs et ses mécanismes d’authentification peuvent aussi dépendre d’eux.
Cela ne signifie pas que ces fournisseurs peuvent accéder à toutes ses informations. Certaines architectures techniques permettent au contraire de limiter fortement leurs possibilités d’accès.
Mais encore faut-il pouvoir le démontrer.
L’ANSSI distingue d’ailleurs la protection juridique contre les législations extraterritoriales de la dépendance technologique. Une entreprise peut protéger ses données contre certains accès étrangers tout en restant dépendante de logiciels ou de technologies étrangères.
La véritable souveraineté numérique ne se mesure donc pas seulement à la localisation des infrastructures. Elle implique aussi de savoir qui contrôle les logiciels et qui détient les clés de chiffrement. Quelles informations quittent les appareils ? Sous quelles juridictions se trouvent les fournisseurs ?
Souveraineté numérique à géométrie variable malgré les attaques économiques de Trump
La France et l’Europe ont considéré que certaines dépendances technologiques chinoises représentaient un risque stratégique suffisamment important pour justifier des restrictions.
Mais la dépendance massive aux technologies américaines mérite elle aussi un examen rigoureux.
Le CLOUD Act rappelle qu’un fournisseur soumis au droit américain peut être contraint de communiquer des données qu’il contrôle. Cette obligation s’applique dans certaines conditions, même lorsque les données sont stockées à l’étranger.
Les applications et services américains ne transmettent pas nécessairement toutes nos informations aux autorités des États-Unis. Rien ne permet une telle affirmation générale. Mais le doute suffit.
Mais leurs obligations juridiques existent. Leurs infrastructures collectent des données. Leur place dans notre économie numérique est considérable.
Et les entreprises françaises qui revendiquent la souveraineté de leurs données ne peuvent ignorer ces réalités. Même si les technologies concernées sont devenues familières, efficaces ou largement utilisées.
Il ne s’agit pas de bannir systématiquement les technologies américaines. Il s’agit d’appliquer les mêmes exigences de transparence, d’indépendance et d’évaluation des risques à tous les fournisseurs étrangers.
Nous avons appris à considérer les dépendances technologiques chinoises comme un enjeu de souveraineté. Pourquoi les dépendances américaines échapperaient-elles au même examen ?
La souveraineté numérique ne consiste pas uniquement à savoir où sont stockées nos données.
Elle consiste à savoir qui les contrôle et qui peut légalement en demander communication. Et à poser cette question : pouvons-nous réellement nous passer des entreprises qui font fonctionner notre environnement numérique ?
Sources
- Commission européenne — 15 juin 2023. Mise en œuvre de la boîte à outils 5G en matière de cybersécurité. Évaluation des risques associés à Huawei et ZTE.
- United States Code — 18 U.S.C. § 2713. Texte officiel du CLOUD Act concernant les obligations de conservation et de communication des données, indépendamment de leur localisation géographique.
- Google — Règles de confidentialité. Données collectées par les applications, appareils Android et services Google, notamment lors des installations depuis Google Play.
- RFC 6238 — Internet Engineering Task Force. Spécification du protocole TOTP utilisé pour générer des codes d’authentification temporaires.
- ANSSI — Référentiel SecNumCloud. Exigences de sécurité et de protection contre certaines législations extraterritoriales.


